文章目录
- Databricks 已经把 Genie Ontology 推向正式可用。该产品从仪表板、SQL、笔记本和语义模型学习业务知识,并且该产品让业务人员管理必须精确定义的指标、领域和概念。
- Databricks 公布的第二代 Genie 会把长期任务分给多个子 Agent,DeepSeek Harness v0.2.2-rc.2 则加入多层 SubAgent、共享任务面板和 Git Worktree 审阅。前者即将进入预览和测试计划,后者仍然属于预发布版本。
- Databricks 的厂商基准表明,共享业务上下文可能减少 Agent 反复寻找规则的成本;IBM 与 Gartner 的材料同时要求企业保存责任、追踪、干预和退出证据。企业仍然需要使用自身数据、权限和故障条件完成独立验收。
共享本体开始承接持续变化的业务上下文
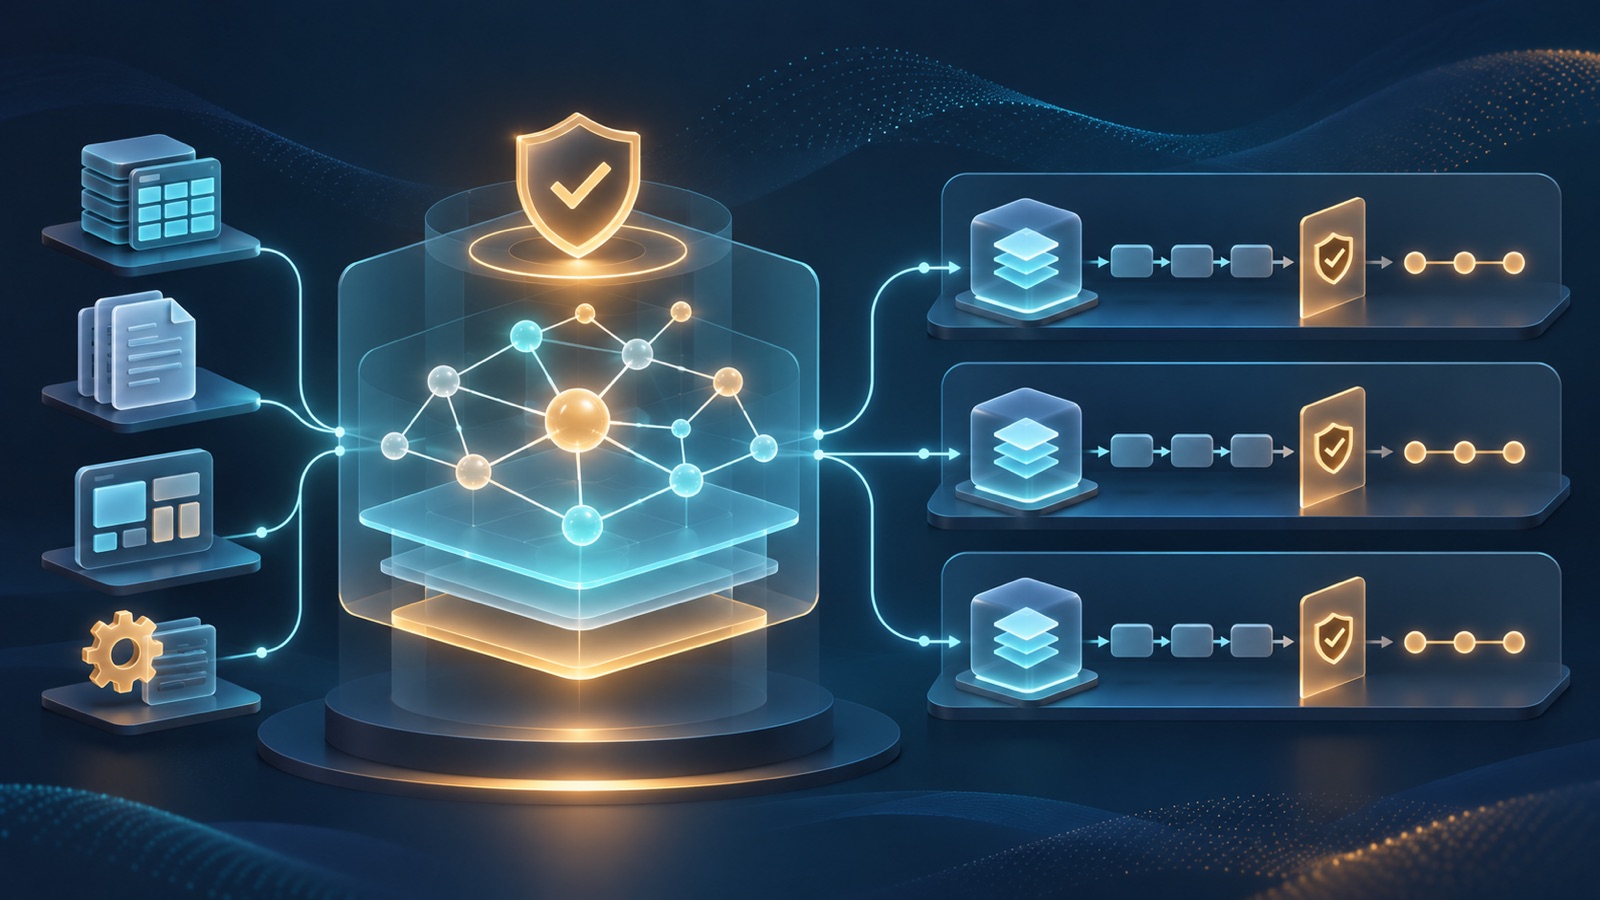
Databricks 在 11 月 11 日宣布 Genie Ontology 正式可用。该产品从团队日常使用的仪表板、SQL 查询、笔记本和 Power BI 等工具中的语义模型学习业务上下文,并且该产品把计算方法、业务规则和数据关系保存为持续更新的 Ontology Snippets。业务人员通过 Metric Views、Domains 和 Pages 管理必须精确定义的指标、业务领域和权威概念,因此自动学习的知识与人工确认的定义可以同时存在。
Databricks 表示,OntoRank 会根据来源权威性、认证状态、相关人员的专业性与相关性、使用热度和时效性选择上下文,而且 Genie Ontology 会继续遵守现有用户权限。Genie MCP 还允许 Databricks 之外的 Agent 使用相同上下文。Databricks 的新闻稿确认 Genie 和 Genie Ontology 已经正式可用,但该新闻稿把 Genie Search、Ontology Manager 和第二代常驻 Genie 列为即将进入预览和测试计划;Genie Ontology 博客却把 Genie Search 写成正式可用。由于两份官方材料存在状态冲突,本文不把 Genie Search 的可用状态作为结论。
对企业落地而言,共享本体不能只保存检索结果。企业需要为每条业务定义记录来源、负责人、版本、有效期、适用范围、权限和冲突处理规则,并且企业需要让每次 Agent 调用能够追溯实际使用的定义。自动学习可以扩大覆盖范围,但是自动学习也可能把过期仪表板、复制笔记本或非正式查询带入上下文,因此人工认证、弃用和回滚仍然是必要控制。
长期任务把共享语义与隔离执行连接起来
Databricks 把第二代 Genie 描述为可以在后台运行、管理长期任务并把工作分配给多个子 Agent 的常驻 Agent。Databricks 表示,Unity Catalog 权限与 Unity Gateway 的批准规则、预算和审计记录会约束每项行动。Databricks 的新闻稿同时明确说明,新常驻 Genie 尚未正式可用,而且该产品即将进入预览和测试计划,因此公开功能描述不能等同于生产服务承诺。
DeepSeek 在 11 月 11 日发布 DeepSeek Harness v0.2.2-rc.2。该预发布版本让 Git Worktree 可以按照分支、提交和文件类型审阅改动,并且该版本加入具名和多层 SubAgent、按会话开启的 AgentTeam 以及共享成员与任务面板。该版本还修复了重复唤醒 Agent、停止任务和消息重试等问题,这些修复说明并行 Agent 的任务状态与停止语义仍然属于正在完善的工程对象。
对企业落地而言,多个 Agent 可以共享业务定义,但是多个 Agent 不应共享无法区分的执行状态。企业需要为每项任务绑定输入版本、工作目录、权限、预算、批准依据、停止状态和输出提交,并且企业需要在子任务失败、重复唤醒或网络重试时保持幂等。Databricks 的预览方向和 DeepSeek Harness 的预发布实现提供了可检查的设计信号,但是两者都不能替代目标企业对权限泄漏、任务重复、回滚和人工接管的生产验收。
厂商基准把业务上下文的价值放进任务级比较
Databricks 与 Turing 为基准构建了虚构的英国能源供应商 Calderwick Energy。测试工作区包含数百张表、最大约 1.2 亿行的半小时电表数据,以及笔记本、定时任务、仪表板、已保存 SQL、代码、指标、文档和 Genie Agent。测试还加入复制笔记本、废弃分析、旧文档和开发副本。三个 Agent 接收相同问题,每项任务运行五次,并且评分标准在运行前确定。
Databricks 报告称,Genie 通过了 91% 的任务运行,Agent A 和 Agent B 分别通过了 45% 和 58%。三个系统每次运行的平均用时分别为 100.3 秒、434.6 秒和 306.5 秒,平均 token 用量分别为 431,829、889,019 和 1,051,070。Genie 原生运行,另外两个 Agent 通过不包含 Genie MCP 的 Databricks 工具集连接。该结果来自 Databricks 与 Turing 开发的厂商基准,而且该结果反映一个已经积累业务知识的部署;该结果不是独立测试,也不能说明所有企业数据都会得到相同差异。
对企业落地而言,业务上下文可以成为需要单独验收的基础设施,而不是无法解释的提示词附件。企业可以使用自身任务同时比较完整任务通过率、总用时、token 用量、工具调用、权限错误和人工接管,并且企业需要分别测试已经积累知识的稳定环境、冷启动环境和定义快速变化的环境。厂商基准支持共享上下文可能减少重复发现规则这一方向,但是企业仍需检查错误上下文是否会让 Agent 更快地产生错误结果。
业务语义与 Agent 行动都需要留下可核验证据
IBM 在 11 月 11 日公布 Digital Sovereignty Index。IBM 的研究调查了美国、英国、德国、法国、沙特阿拉伯、印度和日本大型企业的 2,003 名高级决策者,并且 IBM 还完成了 25 次政策相关访谈和收集了 17 名客户领导者的观点。IBM 报告称,94% 的受访企业在过去三年遇到过至少一次主权挑战,81% 的相关受访者需要提供正式控制证据,44% 的受访者把人工智能相关问题列为最常见的单项挑战。IBM 同时报告称,82% 的受访者对提供证据有较高信心,但是只有 26% 的受访企业达到该指数的领先等级,而且只有 33% 的受访者定期或持续测试相关能力。
IBM 使用责任、追踪、约束、干预、正当性和退出六个维度评估受访企业报告的控制证据。Gartner 在同日预测,到 2029 年,超过 90% 的欧盟组织将拥有数字主权战略。Gartner 同时认为,完全独立的技术栈在商业上不可实现,因此组织需要识别不可接受的依赖、保留替代路径并管理相互依赖。IBM 的数字来自 IBM 研究及受访者报告,Gartner 的比例属于分析机构预测;两组材料都不能替代具体企业的审计结果。
对企业落地而言,本体中的定义、Agent 使用的上下文、执行过的工具、人工批准、故障干预和供应商退出方案需要形成同一条证据链。企业需要证明谁批准了某项定义、哪个 Agent 在什么权限下使用了该定义、系统如何停止或恢复任务,以及企业能否在供应商变化时导出语义和运行记录。证据链不能消除外部依赖,但是证据链可以把依赖范围、恢复能力和责任边界变成可检查对象。
后续观察
- Databricks 能否统一 Genie Search 的公开可用状态,并且 Databricks 能否为本体知识提供更完整的版本、冲突、弃用和回滚记录。
- DeepSeek Harness 能否在正式版本中稳定多层 Agent 的任务幂等、停止语义、工作树隔离和跨会话审计。
- 企业能否在自有数据和权限条件下复现业务上下文带来的任务收益,并且企业能否同时证明错误上下文、供应商中断和退出恢复的处理结果。
来源与核验
本文由英科铸数基于所列公开资料编辑撰写。事实与数据以原始来源为准;“对企业落地意味着什么”为英科铸数结合企业客户场景所作的编辑分析,不构成对第三方产品的背书。
← 返回每日观察